


LİMANDAN GÜVENLE AÇILMAK FERMA 2026 NOTLARI


4–6 Ekim’de Rotterdam’da gerçekleşen FERMA Forum’dan elimde sayfalarca not, kafamda ise birbirine bağlanmış pek çok konuyla döndüm.
İklim, jeopolitik riskler, siber, yapay zekâ, tedarik zincirleri, yeni sorumluluk alanları, captive’ler, alternatif risk transferi, sigorta kapasitesi, risk finansmanı...
İlk bakışta birbirinden oldukça farklı konular gibi görünse de FERMA Forum boyunca konuşulanları düşündüğümüzde hepsi aynı soruya çıkıyor:
Dünya ve risk değişirken, risk yönetimini aynı yöntemlerle yapmaya devam edebilir miyiz?
Bu yıl FERMA’nın teması “Widening the Lens: From Risk Insight to Strategic Foresight.”
Risk bilgisinden stratejik öngörüye geçerken merceği genişletmekti.
FERMA CEO’su Laurent Nihoul’un kullandığı bir ifade ise bana göre Forum’un tamamını daha da iyi özetliyordu:
“Widen the lens, lengthen the horizon.” Merceği genişlet, ufku uzat.
Bence tam da bunu yapmak zorundayız.
Çünkü yalnız risklerin sayısı artmıyor. Risklerin niteliği, birbirleriyle ilişkileri, ortaya çıkış hızları ve şirketlere ulaşma yolları değişiyor. Dolayısıyla artık sadece önümüzde duran riske değil, riskin nereden gelebileceğine, hangi sistemlerden geçeceğine ve birkaç adım sonra neye dönüşebileceğine bakmak gerekiyor.
Riskler kutulara sığmıyor

Forumun açılışında emekli General Tom Middendorp’un yaptığı konuşma, sonraki iki gün boyunca dinlediğim birçok tartışmanın adeta çerçevesini çizdi. Middendorp risk dünyasını şekillendiren beş temel yapısal güce dikkat çekti:
Nüfus artışı, kaynak kıtlığı, iklim değişikliği, jeopolitik parçalanma ve teknolojik hızlanma.
Bunların içinde iklim değişikliğine ayrı bir yer verdi. Çünkü iklim artık risk register’a eklenen bir satır değil. Diğer risklerin gerçekleştiği koşulları değiştiren bir risk çarpanı – threat multiplier.
Bence önemli bir ayrım. Biz yıllardır riskleri sınıflandırıyoruz. Sabit kıymet riskleri bir yerde, siber başka yerde, politik risk başka yerde. Tedarik riski başka, enerji başka yerde. İklim hem kocaman bir başlık ama o da başka yerde.
Organizasyonları da, poliçeleri de, bütçeleri ve risk sahiplerini de buna göre kutuluyoruz. Ama gerçek hayat bizim organizasyon şemalarımıza pek aldırmıyor.
Bir kuraklık su problemi olarak başlayabilir. Su yetersizliği enerji üretimini etkileyebilir. Aynı kuraklık nehir seviyelerini düşürerek taşımacılığı aksatabilir. Taşımacılıktaki kesinti bir fabrikanın hammaddesine ulaşmasını engelleyebilir. Üretim durabilir. Tedarik zinciri bozulabilir. Gelir kaybı oluşabilir. Sonunda başlangıçta “iklim riski” dediğimiz olay şirket bilançosuna finansal risk olarak ulaşabilir.
Middendorp’un verdiği örnek tam olarak bu zinciri anlatıyordu. Fiziksel risk, operasyonel riske; operasyonel risk, finansal riske dönüşüyor. Bu nedenle Forum boyunca iki kavramın farklı oturumlarda tekrar tekrar karşıma çıkmasını tesadüf olarak görmedim:
Systemic correlation. Sistemik korelasyonlar
Ve:
Dependencies yani bağımlılıklar
Artık yalnızca bir risk haritasına değil, bir bağımlılık haritasına da ihtiyaç var.
Şirketinizin sahibi olmadığı şeyler şirketinizi durdurabilir
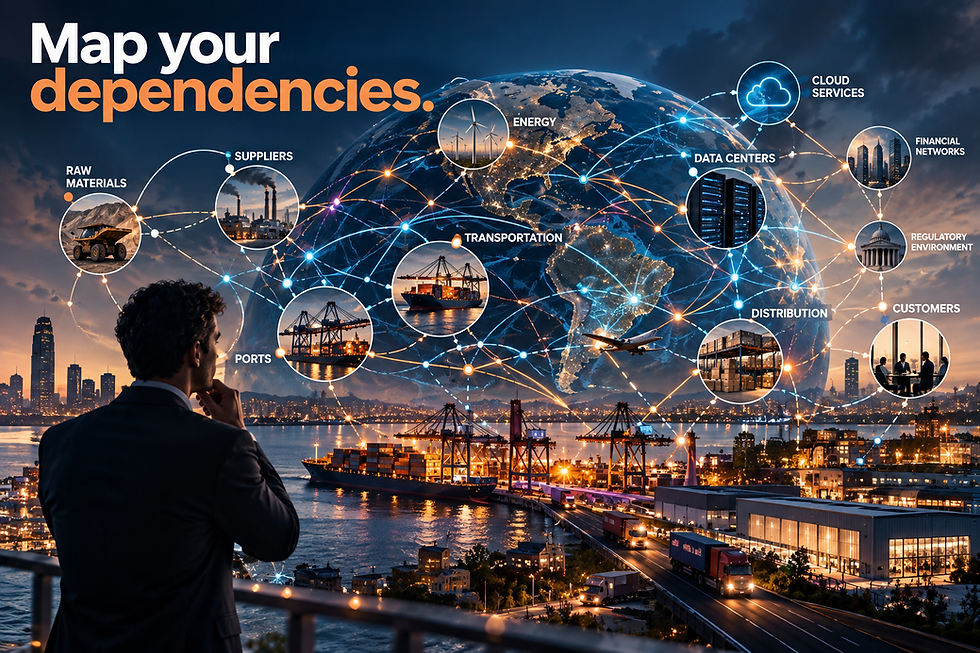
Map your dependencies.
Bağımlılıklarınızın haritasını çıkarın.
Şirketler kendi varlıklarını genellikle iyi biliyor. Fabrikalarımız nerede? Depolarımız nerede? Makinelerimiz ne kadar? Yangın koruma sistemimiz nasıl? Kritik ekipmanlarımız hangileri?
Bunlar elbette hâlâ önemli. Şimdi yeni bir soru daha var: Kime ve neye bağımlıyız? Tedarikçiler kim? Peki tedarikçi kime bağımlı? Onun enerji kaynağı neresi?
Kullandığınız bulut servisinin arkasındaki fiziksel altyapı nerede? Veri merkezinin enerjisi nereden geliyor? Soğutması için neye ihtiyacı var?
Kritik hammaddeniz hangi ülkeden geliyor? Hangi limandan çıkıyor? Hangi boğazdan geçiyor? Alternatif rota var mı?
Birinci kademe tedarikçiyi bilmek artık yeterli değil. Çünkü bugün şirketleri durdurabilecek varlığın sahipleri olmayabilir. Hatta o varlıkla doğrudan sözleşme ilişkileri bile bulunmayabilir.
Uzak bir ülkedeki liman, enerji şebekesi, veri merkezi, kritik mineral üreticisi veya dünyanın başka tarafındaki bir deniz geçiş noktası sizin operasyonunuzun devamlılığı için kritik olabilir.
Risk, normal görüş alanının çok dışında başlayıp enerji, su, veri, finans ve lojistik ağları üzerinden kurumlara ulaşabilir.
İşte merceği genişletmek biraz da bu.
Verimlilik bizi kırılganlaştırmış olabilir mi?
Burada bir başka rahatsız edici soru ortaya çıkıyor.
Son birkaç on yıldır şirketleri minimum stok, just-in-time, tedarikçi konsolidasyonu, merkezi üretim, daha sıkı bağlı sistemler, mümkün olan her yerde atıl kapasitenin azaltılması gibi normal şartlarda son derece rasyonel olan kararlarla mümkün olduğunca verimli hale getirmeye çalıştık.
Ama istikrar üzerine kurulu bir sistemde verimlilik yaratan şey, oynaklığın arttığı bir sistemde kırılganlık yaratabiliyor. Forum notlarında bu durum “paradox of efficiency” olarak tarif edildi. Tamponları ortadan kaldırdıkça sistem beklenmedik şoklara karşı daha hassas hale geliyor.
Bundan sonra şirketlerin “Bunu daha verimli nasıl yaparım?” sorusuyla birlikte “Bir şey ters giderse ne kadar dayanabilirim?” diye de sormaları gerekiyor. Yani just-in-time’dan just-in-case’e.
Bu da dayanıklılık meselesini risk yönetiminin merkezine taşıyor.
Geçmiş bize geleceği ne kadar anlatıyor?
Panellerde paylaşılan bir ayrım da notlarımın arasına büyük harflerle girdi:
Probability ve plausibility. Olasılık ve olabilirlik
Risk dünyası olasılığı seviyor. Geçmiş veriye bakıyoruz, frekansı ve şiddeti ölçüyoruz. Model kuruyoruz. Olasılık hesaplıyoruz. Bunların hiçbirinden vazgeçecek değiliz.
Ama artık ikinci bir soru daha var: “Bu olabilir mi?” ve olursa: “Ne kadar kötü olabilir?”
Özellikle düşük frekanslı fakat yüksek etkili risklerde geçmiş veri her zaman yeterli olamıyor.
Üstelik yeni oluşan riskler söz konusu olunca bazen analiz edecek bir geçmiş bile olmayabilir.
Yapay zekâ: Insight’tan foresight’a (İçgörüden Öngörüye)

Yapay zekâ FERMA’da doğal olarak hemen her tartışmanın bir yerinden çıktı. Hatta bazı paneller sadece yapay zekâ üzerineydi. Ama zaten bu yalnız sigorta sektörünün meselesi değil. Yapay zekâ bugün hemen her sektörün, hemen herkesin, hatta yapay zekâyı geliştirenlerin bile sürekli gündeminde.
Öyle bir dönemden geçiyoruz ki teknolojinin birkaç yıl sonra bizi nereye götüreceğini bırakın, geleceğe bakarken ufkun sınırını bile tam olarak göremiyoruz.
Anthropic CEO’su güçlü yapay zekâ sistemlerinin 2026 sonu ya da 2027 başı gibi ortaya çıkabileceğini; bunların biyoloji, bilgisayar bilimi, matematik ve mühendislik dahil birçok alanda Nobel ödüllü uzmanların seviyesine ulaşabilecek, hatta aşabilecek entelektüel kapasitelere sahip olabileceğini söylemişti. Daha çarpıcı benzetmesiyle önümüzdeki şey, adeta “bir veri merkezinin içine yerleşmiş dahiler ülkesi.”
Bunu kesin bir gelecek tahmini olarak almak zorunda değiliz. Zaten mesele de bu değil. Yapay zekâyı geliştiren dünyanın önde gelen şirketlerinden birinin CEO’su bile bu ölçekte ve bu kadar yakın bir dönüşümden söz ediyorsa, risk yöneticileri açısından asıl mesele teknolojinin nereye varacağını bugünden kesin olarak tahmin etmek değil; bu kadar geniş bir olasılıklar alanında şirketleri nasıl hazırlayacağımızı düşünmek.
Dikkatimi çeken, konunun yalnızca operasyonel verimlilik üzerinden ele alınmamasıydı. Sigorta sektörü onlarca yıldır hasar dosyalarında, poliçelerde, risk mühendisliği raporlarında ve aktüeryal çalışmalarda muazzam miktarda veri biriktirdi. Bunun önemli bir bölümü yapılandırılmamış ve bugüne kadar yeterince kullanılamamış veri.
AI’nın asıl fırsatlarından biri burada: geçmişte ne olduğunu anlatan içgörüyü (insight), geleceğe ilişkin öngörüye (foresight) dönüştürmek. Tedarik zincirindeki zayıf noktaları, iklim kaynaklı kırılganlıkları, yoğunlaşmaları ve riskler arasındaki görünmeyen bağlantıları daha erken fark edebilmek.
Ama işin diğer tarafı daha da ilginç.
AI yalnızca riski analiz eden bir araç değil, kendisi de yeni bir risk kaynağı.
Aynı modellere, algoritmalara ve bulut altyapılarına binlerce şirketin bağımlı hale gelmesi yeni sistemik birikimler yaratıyor. Model hataları ve algoritmik sapmalar, fikri mülkiyet ve telif sorunları, AI destekli siber saldırılar ve otonom kararların doğurabileceği sorumluluklar artık underwriting açısından da değerlendirilmesi gereken exposure’lar.
Dolayısıyla underwriter’ın önündeki soru yalnızca “Müşterim AI kullanıyor mu?” değil.
Nasıl kullanıyor? Hangi kararları ona bırakıyor? Hangi verilere dayanıyor? Nasıl yönetiyor? Ve işler ters giderse kontrol kimde?
AI bir yandan riskleri daha iyi görmemizi sağlarken, diğer yandan henüz tam olarak ölçemediğimiz yeni riskler yaratıyor.
AI çok şey yapabilir. Ama hesabı kim verecek?
Leadership Pitch notunda da vurgu açık: karmaşık hasarlar yalnız modellemeyle yönetilemez; kriz anında müşterinin ihtiyacı otomatik bir yanıt değil, empatiye, karar yetkisine ve güven kültürüne sahip bir insandır.
CEO panelinde AI konuşulurken yapılan bir yorum benim için konuyu çok güzel özetledi.
AI’nın neler yapabileceği konuşulurken, konuşmacılardan biri meseleyi son derece basit bir yere getirdi: Accountability yani hesap verebilirlik.
“Günün sonunda poliçenin altına imzayı atan benim. Hesabını ben veririm. AI hesap veremez.”
Aslında mesele bu kadar net.
AI analiz edebilir. Model kurabilir. Hesaplayabilir. Senaryo üretebilir. Karar vermemize yardımcı olabilir. Ama hesap veremez.
Bir underwriting kararının, bir yatırımın, bir risk kabulünün ya da yönetim kuruluna sunulan risk değerlendirmesinin arkasında günün sonunda hâlâ bir insan var.
Leadership Pitch’te bunun müşteri tarafındaki karşılığı da çok güzel bir soruyla anlatıldı:
“Bir hasar olduğunda telefonun öbür ucunda kim var?”
Bence teknoloji tartışmasının ortasında sorulabilecek en basit ama en önemli sorulardan biri bu. Çünkü özellikle büyük ve karmaşık kurumsal hasarlar yalnız matematiksel modellemeyle, algoritmalarla ya da otomatik süreçlerle yönetilmiyor. Hasarın ortasında kalan şirketin ihtiyacı yalnızca sistemin ürettiği bir cevap değil; karşısında durumu anlayan, muhakeme edebilen ve gerektiğinde karar alma yetkisine sahip bir insan bulabilmek.
Burada mesele teknolojiye karşı insanı savunmak da değil. Tam tersine, teknoloji çok daha fazlasını yapacak. Ama sektör teknoloji geliştikçe insanı sürecin dışına iterse, beraberinde güveni de kaybetme riski taşıyor. Leadership Pitch’te vurgulandığı gibi, en karmaşık risklerde cevabın bir bölümü hâlâ şirket kültüründe ve insanlarda yatıyor. Teknoloji veriyi sağlayabilir; fakat o verinin nasıl kullanılacağını, müşteriye nasıl davranılacağını ve kritik anda hangi kararın alınacağını kurumun kültürü belirliyor.
Dolayısıyla AI çağında insanın rolü yalnızca “AI’nın yapamadığı işleri yapmak” değil. Çok daha temel iki görevi var:
Kararın sahipliğini taşımak ve güven ilişkisinin karşı tarafında durmak.
Teknoloji ne kadar gelişirse gelişsin bu sorumluluk ortadan kalkmıyor.
Belki de risk yönetimi ve sigortacılık açısından AI tartışmasının en önemli taraflarından biri bu:
Analizi devredebiliriz. Hesap verebilirliği devredemeyiz.
Ve hasar olduğunda, telefonun öbür ucunda anlayan, sakinleştiren, rehberlik eden ve hesap verebilen bir insan bulmak isteriz.
Hasarı yönetmekten, hasar olmadan önce riski değiştirmeye
Forum boyunca farklı oturumlarda söylenenleri yan yana koyduğumda aslında sigortacılık açısından daha büyük bir değişim görüyorum.
FERMA’daki tartışma giderek hasarın sonrasından öncesine kayıyor.
Minority Report: Tahmin etmek yetmez
Leadership Pitch’lerden birinde Minority Report üzerinden güzel bir benzetme yapıldı. Filmde suç gerçekleştikten sonra cezalandırmak yerine, gerçekleşmeden önce öngörülüp önlenmeye çalışılıyor. Hatta geçmişte ben de aynı başlıkla bir yazı yazdığımdan burada dikkat kesildim.
Sigortacılık açısından mesaj netti: Hasarın gerçekleşmesini bekleyip tazminat ödeyen reaktif modelden, riski öngören ve mümkünse gerçekleşmeden önce önlemeye çalışan bir modele geçmek.
Aslında property risklerinde katastrof modellemeleri ve risk mühendisliğiyle bunu yıllardır yapıyoruz. Şimdi mesele bu yaklaşımı siberden sorumluluğa diğer risk alanlarına da taşıyabilmek.
Çünkü öngörü tek başına yetmiyor. Bilim ve veri riski anlamamızı sağlıyor; mühendislik ise aksiyon almamızı. Fırtınanın geleceğini bilmek başka, yapı fırtınaya yakalanmadan önce onu dayanıklı hale getirmek başka.
Leadership Pitch notlarındaki yaklaşım tam olarak bunu söylüyor: veriyi geçmişin aynası olmaktan çıkarıp sermaye tahsisi ve risk kararları için bir navigasyon aracına dönüştürmek.
Bu durumda sigortacı ile müşteri arasındaki ilişkinin de değişmesi gerekiyor.
Yılda bir kez masaya oturup renewal yapmak, geçen yılın poliçesini önümüze koyup fiyat, limit ve muafiyet konuşmak bu yeni dünyada yeterli değil.
Değer, yalnız yıl sonunda elde edilen prim indirimiyle değil, hasar gerçekleşmeden önce risk profilinin ne kadar iyileştirilebildiğiyle ölçülmeye başlıyor.
Leadership Pitch notlarında bu, transactional relationship’ten strategic partnership’e geçiş olarak tarif edildi: çok yıllı risk mühendisliği, veri paylaşımı, daha açık teminat yapıları ve müşterinin uzun vadeli dayanıklılığını birlikte kurmak.
Peki sigorta bütün bunların neresinde?
İşte burada iş sigorta sektörüne geliyor.
Risk dünyası bu kadar hızlı değişirken sigorta sektörü aynı hızla değişiyor mu?
İşte sektörün en önemli ödevi bu.
Sigorta hâlâ oldukça konvansiyonel.
Elbette kurumsal müşterilerin kapasiteye ihtiyacı var. Büyük varlık programlarında, sorumluluklarda, siberde kapasite lazım.
Ama bir yorum bence meselenin özünü yakaladı:
Risk yöneticilerinin ihtiyacı aynı risk için sürekli daha fazla kapasite değil. Yeni ortaya çıkan riskler için yeni kapasite.
Bu ayrım önemli. Çünkü şirketler, üretim şekilleri, teknoloji değişiyor. AI kullanımı, bulut bağımlılığı artıyor. Enerji dönüşüyor, otonom sistemler geliyor. Tedarik zincirleri yeniden şekilleniyor.
Yeni sorumluluk alanları oluşuyor.
Özetle risk değişiyor.
Ama sektör hâlâ aynı riskleri, aynı ürünlerle, aynı yöntemlerle, biraz daha yüksek limitlerle sigortalamaya çalışıyor. Büyük kapasite gerekli olabilir ama FERMA’nın en sevdiğim yanlarından biri de bu. Risk yöneticilerinin hemen hepsi aynı mesajı verdi.
“Ben aynı riski tekrar tekrar aynı şekilde sigortalamak istemiyorum.”
Yeni risk oluşuyorsa ona cevap verecek underwriting yaklaşımı da yeni olmalı. Ve en önemlisi:
Yeni kapasite oluşmalı.

Müşterinin hayatına girmezsen yeni riskini göremezsin
Sigortacılar açısından en az kapasite talebi kadar önemli olan diğer bir talep de:
Müşterilerinizin hayatına daha fazla girin. Onları daha iyi tanıyın. talebiydi.
Buradaki “müşteriyi tanımak” yılda bir yenileme toplantısı yapmak, risk datasını istemek değil, geçen yılki poliçeyi alıp üzerinde değişiklik yapmak hiç değil.
Bu ifadeyi müşterinin iş modelini, nereye yatırım yaptığını bilmek, hangi teknolojiyi kullanmaya başladığını anlamak, neye bağımlı olduğunu görmek, tedarik zincirini bilmek olarak anlamalıyız.
Müşteri önümüzdeki beş yılda nerede büyümek istiyor? Gelir modeli nasıl değişti?
Çünkü sigortacı bunları bilmiyorsa müşterisinin henüz poliçeye dönüşmemiş riskini nasıl görecek? Ve görmediği risk için nasıl kapasite yaratacak?
Bence sigorta sektörünün önündeki önemli sorulardan biri bu.
Müşterisini yalnız sigorta datasından tanıyan sigortacı, geleceğin riskini ancak geleceğin riski hasara dönüştükten sonra tanıyabilir.
O zaman da biraz geç kalmış olur.
“Ne kadar sigorta almalıyım?” artık yeterli bir soru değil
Dönüşüm yalnız sigortacı tarafında değil, risk yöneticisinin sorusu da değişiyor.
Eskiden “Ne kadar sigorta almalıyız?” diye sorarken bugün “Hangi riski önleyebilirim?”
Hangisini azaltabilirim? Hangisini kendi bilançomda tutabilirim? Riskin ne kadarını tutmak ekonomik olarak anlamlı? Hangisini captive’e koyup hangisini sigorta piyasasına transfer etmeliyim? Hangi katmanda reasürans kullanmalıyım?
Ve diğer sorular:
Parametrik çözüm nerede işe yarar? Alternatif sermaye nerede devreye girebilir? gibi sorular giderek “Risk sermayemi nasıl tahsis etmeliyim?” sorusuna dönüşüyor.
Penny Seach’in kullandığı bir başka ifade burada çok anlamlı:
Capital follows clarity. Sermaye netliğin peşinden gider.
Riski iyi anlatabiliyorsanız, maruziyeti gösterebiliyorsanız, bağımlılıkları ortaya koyabiliyorsanız, senaryoları çalışmışsanız ve neyi neden transfer etmek istediğinizi biliyorsanız sermayeyle konuşmanız da değişiyor.
Bu durumda risk yöneticisinin görevi yalnızca risk azaltmak değil. Riski sermayenin anlayabileceği hale getirmek.
Risk transferinden risk finansmanına
Swiss Re Corporate Solutions’tan Ole Ohlmeyer’in yaklaşımı da tam bu noktada anlamlıydı.
Her riskin cevabı sigorta değil.
Bence bunu sigortacıların söylemesi ayrıca önemli. Önleme, azaltma, risk tutma, parametrik gibi pek çok çözüm var. Mesele bunların arasından birini seçmek değil, şirketin risk profiline göre doğru mimariyi kurmak.
Bu nedenle FERMA’dan bana kalan önemli dönüşümlerden biri şu oldu:
Risk transferinden risk finansmanına, risk finansmanından risk intelligence’a doğru gidiyoruz.
Sigorta hâlâ bunun çok önemli bir parçası.
Captive neden bu kadar çok konuşuluyor?
Belki captive’lerin son yıllarda bu kadar öne çıkmasının nedenlerinden biri de tam olarak bu dönüşüm.
FERMA’da Heineken, Maersk, Volkswagen, TenneT gibi örnekler üzerinden captive’lerin farklı kullanım biçimlerini dinlemek özellikle faydalı oldu. Captive’i daha önce anlatmıştım. Bugün gelinen noktada captive artık yalnızca “piyasadan daha ucuza sigorta alabilir miyim?” sorusundan çok daha ötede. Bazen kapasite, bazen veri çözümü. Bazen sermaye yönetimi aracı, bazen de reasürans piyasasına erişim mekanizması.
Captive’ler grubun iş stratejisinin bir parçası. Captive’lerde ortaya konan sermayenin büyüklüğünden çok karmaşıklığı (complexity’si) önemli.
Dünyanın en büyük şirketlerinden bazılarının captive yapılarının arkasında şaşırtıcı derecede küçük ekipler var. Panele katılan captive yöneticilerinin bu durumu sigorta şirketlerine hatırlatmak zorunda kalmaları ise dinleyicilerde gülüşmelere neden oldu. Evet, az, son derece uzman ekipler. Çünkü captive ekibinin görevi binlerce poliçe üretmek değil.
Risk tutma seviyelerini belirlemek, sermaye tahsis etmek, reasürans stratejisini oluşturmak, regülasyonu yönetmek ve grubun risk stratejisiyle finansal stratejisini birbirine bağlamak.
Bir anlamda captive yöneticisi klasik sigortacıdan çok bir risk ve sermaye mimarı.
Bu ayrımın bir gün Türkiye’de captive konuşulmaya başladığında özellikle önemli olacağını düşünüyorum.
Dayanıklılık güzel de, parasını kim verecek?
Forumda sevdiğim başka bir yaklaşım da dayanıklılığın sadece havalı bir kurumsal kelime olarak bırakılmamasıydı.
“Daha dirençli olmalıyız.” Buna kimse itiraz etmez ama gerçek şu ki CFO’nun karşısına gidip yatırım bütçesi istediğinizde iş değişiyor.
Alternatif enerji kaynağı kurmak, yedek kapasite oluşturmak, ikinci tedarikçi yaratmak, iklim adaptasyonu, sel önlemi, siber güvenlik yatırımı ya da stok artırmak; bunların hepsi para.
O zaman soru şu: Bu yatırım şirkete ne kazandırıyor?
FERMA Başkanı Philippe Cotelle’nin üzerinde durduğu noktalardan biri de buydu.
Fiziksel iklim riskinin arttığını bilmek başka şey.
Önlem ve adapte olma yatırımını finansal olarak gerekçelendirilebilir hale getirmek (investible proposition) başka. Risk azaltımının finansal değerini, bir risk yatırımının beklenen zararı ne kadar azalttığını göstermek gerekiyor.
Yani risk yöneticisinin yetkinliklerinden biri de riskin ekonomisini anlatmak olacak.
Risk yöneticisinin sandalyesi nerede?
Bütün bu tartışmalar sonunda dönüp dolaşıp risk yöneticisinin şirketteki yerine geliyor.
Eğer risk yönetimi yalnız poliçe satın almaksa risk yöneticisinin yeri bellidir. Ama risk yönetimi;
sermaye tahsisine, yatırım kararlarına, tedarik zincirine, teknoloji stratejisine, AI yönetişimine,
iklim adaptasyonuna, şirketin büyüme planına, finansmana ve hatta hangi pazarlara girileceğine dokunuyorsa o zaman risk yöneticisinin yeri de değişmek zorunda.
Risk yöneticisinin yalnızca sigorta alıcısı olarak konumlandırıldığı bir dünyadan çıkıyor, şirketin gelecekte hangi riskleri alabileceği konusunda söz sahibi olduğu bir dünyaya doğru gidiyoruz. Bu da çok daha stratejik bir rol.
Gemiyi limandan güvenle uğurlamak
Rotterdam bir liman şehri. Hatta Forum’un yapıldığı AHOY’da bile etkinlik alanlarındaki bölümler Deck-Port gibi deniz terimleriyle ifade ediliyordu. Forum boyunca deniz, liman ve gemilerin olduğu metaforlar sıkça paylaşıldı.
Risk yönetiminin amacı gemiyi limanda tutmak değil. Elbette limanda kalırsa bazı risklerden korunur. Fırtınaya yakalanmaz, açık denizde makine arızası yaşamaz, başka bir gemiyle çatışmaz.
Zaten geminin varlık nedeni de limanda beklemek değildir.
Şirketler için de aynı şey geçerli. Büyümek, yatırım yapmak, yeni pazarlara girmek, teknoloji kullanmak, yeni ürün geliştirmek zaten risk almak demek.
Risk yönetiminin görevi bunları engellemek değil; hangi risklerin alınabileceğini, hangilerinin azaltılması gerektiğini, hangilerinin finansmanının veya transferinin gerektiğini anlayarak şirketin yoluna devam edebilmesini sağlamak.
Burada FERMA’da kullanılan “survive or thrive?” ayrımını önemli buluyorum.
Sigorta yalnız şirketin bir sonraki fırtınadan sağ çıkmasını – survive – sağlayan finansal mekanizma olarak kalmamalı.
Risk bilgisi, mühendislik, veri, sermaye ve sigorta birlikte kullanıldığında şirketin belirsizlik içinde yoluna devam edebilmesini, hatta gelişebilmesini – thrive – sağlayan daha geniş bir dayanıklılık sisteminin parçası olmalı. Leadership Pitch notlarında da risk transferinin tek başına yeterli olmadığı; risk zekâsı, önlem, alternatif sermaye ve sigortanın birlikte düşünülmesi gerektiği vurgulandı.
Bir kaptan denizin sakin olmasını sağlayamaz. Hava durumunu takip eder. Rotayı, gemisinin kapasitesini bilir. Mürettebatını hazırlar, kritik sistemlerini kontrol eder, alternatif limanları düşünür. Ne kadar yakıtı olduğunu, hangi koşullarda yoluna devam edeceğini, hangi koşullarda rota değiştireceğini bilir. Sonra kararını verir ve günün sonunda o kararın sorumluluğunu da taşır.
Teknoloji kaptana çok daha iyi radar verebilir. AI önündeki hava sistemini analiz edebilir, alternatif rotalar çıkarabilir, geçmiş binlerce seferden öğrenebilir.
Ama köprü üstünde kaptanın yerini alamaz.
Çünkü sonunda geminin limandan çıkmasına karar veren ve o kararın hesabını veren biri olmak zorunda.
Risk yöneticisinin yeni rolünü ben biraz böyle görüyorum.
Gemiyi limanda tutan kişi değil; geminin hangi denize açıldığını bilen, riskleri görünür hale getiren ve onu mümkün olduğunca güvenle limandan uğurlayan kişi.
Ve sigorta da sadece gemi battığında ödeme yapan taraf değil, o geminin güvenle yola çıkabilmesini sağlayan sistem.
Rotterdam’dan bana kalan
FERMA’da iki gün boyunca çok fazla sigorta, çok fazla AI, kapasite konuştuk, iklim, jeopolitik riskler, tedarik zinciri, veri merkezleri, siber konuşuldu.
Bende kalansa sigortadan daha büyük.
Şirketler giderek daha bağlantılı, daha hızlı değişen ve daha az öngörülebilir bir dünyada nasıl yol alacak?
Neyi önleyecek?

Neyi azaltacak?
Neyi üzerinde tutacak?
Neyi finanse edecek?
Neyi transfer edecek?
Ve henüz tam olarak adını bile koyamadığı risklere nasıl hazırlanacak?
FERMA’nın “Widening the Lens” çağrısını biraz da böyle okuyorum.
Merceği daha fazla risk görmek için genişletmiyoruz. Riskler arasındaki bağlantıyı görebilmek için genişletiyoruz.
Ufku da yalnız gelecek yılki yenilemeyi görebilmek için değil, şirketin nereye gittiğini görebilmek için uzatıyoruz.
Çünkü risk yönetiminin işi her fırtınayı önlemek olmadığı gibi her fırtınayı önceden tahmin etmek de değil.
Bazen bunu yapamayacak. Ama şirketin hangi denize açıldığını, hangi fırtınalarla karşılaşabileceğini, ne kadarını taşıyabileceğini ve ne zaman yardıma ihtiyaç duyacağını mümkün olduğunca iyi bilmek zorunda.
Sonra da gemiyi limana bağlayıp beklemek yerine, hazırlığını yapıp güvenle uğurlamak.
#FERMA2026 #RiskManagement #Insurance #RiskFinancing #Resilience #ArtificialIntelligence #EmergingRisks #FERMA #wideningTheLens #horizon
Ferma 2026 Türk Risk Yöneticileri ile forum ve etklinliklerden hatıralarımız


Yorumlar